~追いつかないルール周知と会社未許可ツールを使う「シャドーAI(*1)」の懸念。日常的なセキュリティリスクを「意識したことがない」社員も3人に1人に~
企業のDXを促進するアルサーガパートナーズ株式会社(本社:東京都渋谷区、代表取締役CEO兼CTO:小俣泰明、以下「アルサーガパートナーズ」)は、全国のデスクワークに従事するビジネスパーソン328名を対象に、業務における生成AIの利用実態とセキュリティリスクに関する調査を実施しました。
本調査では、業務でのAI活用が当たり前になりつつある一方で、社内ルールの周知やリスク管理体制が追いついていない「セキュリティリスクの実態」について分析しています。調査結果から、社員の約6割がどのAIツールが会社で許可されているのかを正確に把握していない状況が明らかになりました。また、管理層におけるAIリスクの認識不足や、セキュリティリスク評価の未対応など、「AI推進」と「セキュリティ意識」の間に大きな落差が存在する実態が判明しました。
なお、本リリースは、ビジネスパーソンの生成AI活用とセキュリティリスクの実態を多角的に分析する、全4回の調査プロジェクトの第1弾です。
*1 シャドーAI:企業のIT部門が把握・承認していない状態で、従業員が独自の判断で生成AIなどのAIツールを業務に利用する行為、またはその未承認のツールのこと。
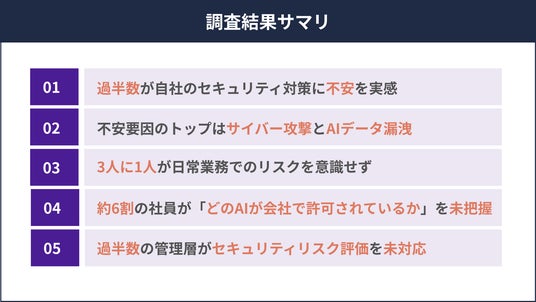
◾調査結果サマリ
◾調査概要
- 調査機関:自社調査- 調査方法:外部リサーチサービスを利用したインターネットによるアンケート調査
- 調査期間:2026年8月5日~8月7日
- 調査対象:デスクワークに従事する全国のビジネスパーソン
- 有効回答:328名
※構成比は小数点以下第2位を四捨五入しているため、合計しても必ずしも100とはなりません。
※複数回答の設問については各項目の合計が100%を超える場合があります。
※本調査における「管理層」は、経営者・役員、情シス・IT担当、セキュリティ専門職、DX推進・IT企画、および部長・課長クラス等の管理職を指します。
1:セキュリティ不安とその要因
2026年11月現在、生成AIを悪用したとみられるサイバー攻撃や大規模な情報流出事案が名だたる企業で相次いでおり、企業におけるセキュリティリスクは急速に深刻度を増しています。こうした緊迫した状況下において、ビジネスパーソンが自社のセキュリティ環境に対して抱く不安の度合いと、その具体的な懸念点について探ります。⚫︎過半数が自社のセキュリティ対策に「不安を感じている」
自社のセキュリティ対策全般に対して不安を感じているかを調査したところ、「非常に不安を感じている(11.3%)」「やや不安を感じている(39.0%)」を合わせ、全体の50.3%が「不安を感じている」と回答しました。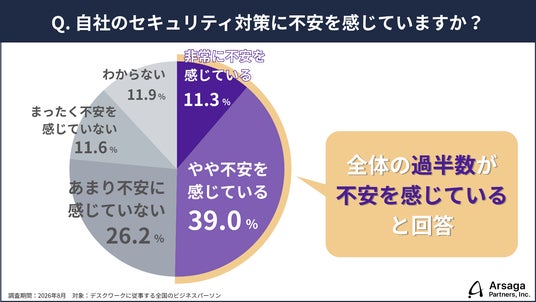
一方で、「あまり不安を感じていない(26.2%)」「まったく不安を感じていない(11.6%)」は計37.8%となっています。これらの結果から、半数以上の社員が自社のセキュリティ体制に何らかの懸念を抱えている実態がうかがえます。
⚫︎不安要素のトップは「サイバー攻撃」、次いで「AIツールへのデータ入力・漏洩」
セキュリティ全般に何らかの不安を抱えている方に対し、具体的にどのような領域に不安を感じているかを尋ねたところ、最も高かったのは「外部からの不正アクセス・サイバー攻撃(36.4%)」でした。次いで「AIツールへの社内データ・個人情報の入力・漏洩(32.7%)」、「社員の誤操作・ヒューマンエラーによる情報漏洩(32.1%)」が並びました。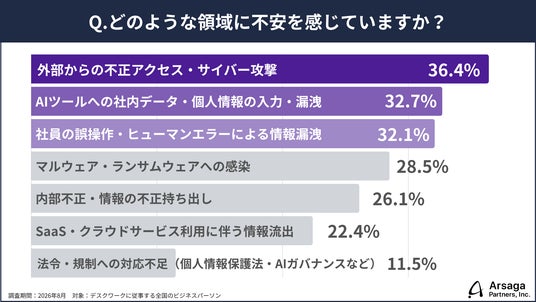
もっとも多かったのは、従来型リスクである「外部からの不正アクセス・サイバー攻撃」でしたが、それに迫る水準で「AIツールへの社内データ・個人情報の入力・漏洩」がランクインしました。
IPA(情報処理推進機構)の発表等でも指摘されている通り、近年、攻撃者側が生成AIを悪用して自然な日本語のフィッシングメールや悪意あるコード(マルウェア)を作成・実行する脅威が顕在化しています。
こうした「サイバー攻撃のAI高度化」に迫る勢いで、社内での「うっかりデータ入力」や誤操作といったヒューマンエラーが警戒されています。外部からの攻撃にとどまらず、「内部からの意図しない情報流出」へと警戒の焦点が広がっている実態がうかがえます。
出典:独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」 / 内閣サイバーセキュリティセンター(NISC)「サイバーセキュリティ2025・2026」
2:業務における生成AIの普及状況
前章で明らかになったセキュリティ不安の背景には、現場における生成AIの急速な浸透があります。本章では、現在ビジネスパーソンが日常業務でどの程度生成AIを活用しているのか、その利用頻度や浸透率を分析します。さらに前年調査のデータと比較し、この1年での普及の進み具合を確認します。⚫︎全体の約7割が日常業務で生成AIを利用
日常業務でAIツールを利用しているかを尋ねたところ、「積極的に使っている(ほぼ毎日)」が22.3%、「時々使っている(週に数日程度)」が26.5%、「たまに使う(月に数日程度)」が18.9%となり、これらを合わせた業務利用者は全体の約7割(67.7%)に達しました。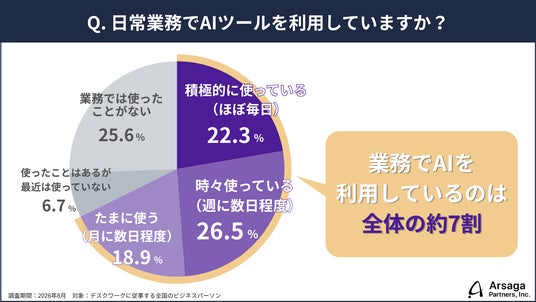
⚫︎活用率は前年から約2.3倍に
前年(2025年7月)に当社で行った調査では、「業務で生成AIを活用している」と回答した人は29.3%にとどまり、「活用していない(59.1%)」が多数派を占めていました。しかし、この1年で利用率は約2.3倍の67.7%と、普及が進んでいることがうかがえます。▼2025年の調査結果はこちら:
【業界別・生成AI活用実態調査】業務での活用率は全体で3割未満。 最も活用率が高いのは「情報通信」、次いで「小売」
調査期間:2025年7月16日~7月24日
有効回答:9,244名
※前年(2025年)の調査はすべての職種を含む「全国のビジネスパーソン」を対象としており、本調査はよりPC作業の多い「デスクワーカー」を対象としているため、活用率が高く出やすい傾向があります。厳密な定点比較ではありませんが、参考値として比較・記載しています。
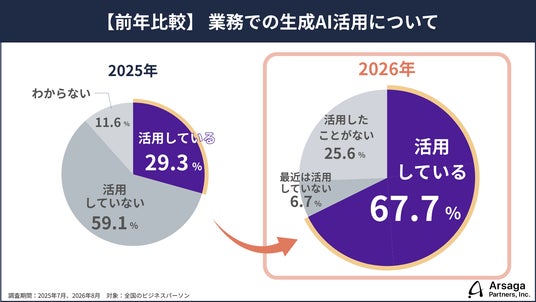
対象者がデスクワーカーに限られるとはいえ、わずか1年で活用率は2倍以上になっています。このことから、一部の先進的な社員にとどまらず、すでに多くのビジネスパーソンが業務で生成AIを活用しており、身近なツールとして定着しつつある状況がうかがえます。
3:セキュリティリスクの意識調査
企業が安全にAI活用を推進するためには、個々の社員によるリスク認識とルールの遵守が不可欠です。本章では、社員が日常的に抱くセキュリティリスクへの意識度合いや、会社が定めたルールの浸透実態を掘り下げ、現場で顕在化しつつあるセキュリティ対策の課題に迫ります。⚫︎3人に1人の社員が、日常業務でセキュリティリスクを「意識していない」
日常業務での行動がセキュリティリスクに繋がることをどの程度意識しているかを聞いたところ、「はっきりと認識している(24.7%)」と「なんとなくリスクはあると思っている(42.7%)」を合わせ、全体の約7割(67.4%)は一定のリスク意識を持っていることが分かりました。しかしその一方で、「あまり意識したことがない(17.7%)」「まったく意識したことがない(14.9%)」を合わせた約3人に1人(32.6%)の社員が、日常業務におけるセキュリティリスクを意識していない現状も浮き彫りとなっています。
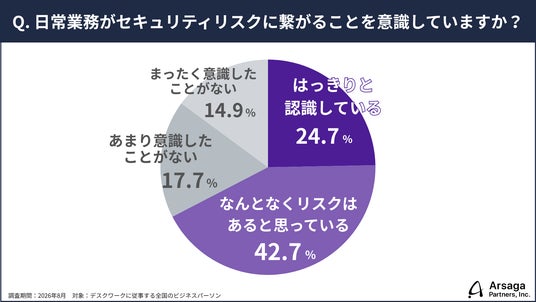
冒頭の調査結果で触れたように、多くの社員がサイバー攻撃やAIによる情報漏洩といった組織全体のセキュリティリスクに不安を感じている一方で、自身の日頃の行動がリスクに直結するという「自分ごと化」までの緊張感は持ちきれていない可能性がうかがえます。
⚫︎社員の約6割が、「どのAIツールが会社で許可されているか」を把握していない
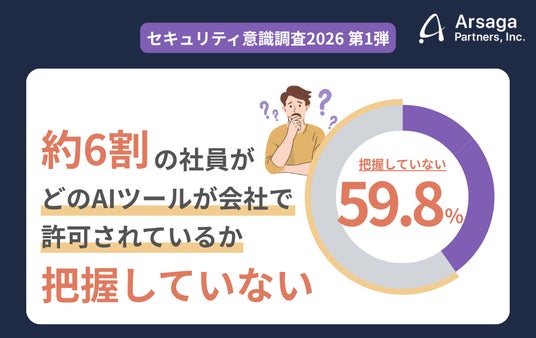
さらに、会社で許可されたAIツールの認知状況を調査したところ、「一部しか把握していない(18.0%)」、「ほとんど把握していない(23.5%)」、「会社が管理しているか自体わからない(18.3%)」を合わせ、全体の約6割(59.8%)もの社員が正しく把握していないことが判明しました。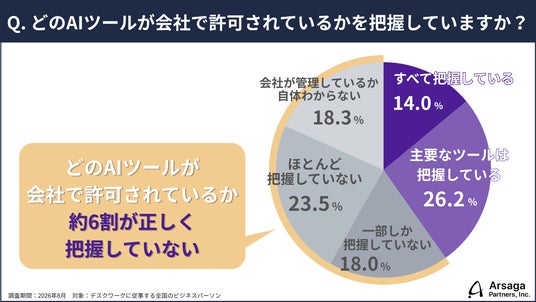
業務でAIを日常的に利用する社員が増加している一方で、ガイドラインや会社公認のAIツールの周知が現場まで届いておらず、結果として社員個人が独自の判断で各社で利用を許可していない外部AIサービスを利用してしまう「シャドーAI」が生まれやすい状況にあると考えられます。
4:管理層のAIセキュリティリスクの認識状況
現場での「シャドーAI」や誤用を防ぐセキュリティポリシーを確立するには、決定権を持つ管理層のリスク認識や理解が鍵となります。本章では、経営層をはじめ情シス、セキュリティ専門職、DX推進担当、現場管理職などの管理層を対象に、AI特有のセキュリティ脅威に対する認知度・理解度を分析します。⚫︎管理層の6割以上が「バイブコーディング」のAIセキュリティ脅威を未把握
AIセキュリティ(*2)における具体的なリスクについて、経営層を含む管理層にその理解度を聞いたところ、開発時のコード生成等に起因する「バイブコーディング(*3)によるセキュリティリスク」は、「知らない/初めて聞いた」が35.0%、「名前は聞いたことがある程度」が27.0%となり、合わせて6割以上(62.0%)が概要を把握していない状況です。次いで、悪意あるプロンプトによりAIを誤動作させる「プロンプトインジェクション」についても、49.7%が「名前程度(24.5%)」「知らない(25.2%)」と回答しています。
一方で、最も認知度が高かったのは「AIが生成した誤情報(ハルシネーション)による業務トラブル」であり、60.1%が「詳しく説明できる(27.0%)」または「概要は知っている(33.1%)」と回答しました。
*2 AIセキュリティ:生成AIの利用に伴う情報漏洩や未許可ツールの利用(シャドーAI)、AI固有の脆弱性等に対する安全対策のこと。
*3 バイブコーディング(Vibe Coding): 開発者が詳細な仕様やロジックを自ら一行ずつ書くのではなく、AIに大まかな雰囲気やイメージを伝えてコードを自動生成させ、試行錯誤しながら素早くアプリケーションを組み上げる開発スタイルのこと。

ハルシネーションのような一般的なトラブルへの認知は進んでいるものの、「バイブコーディングに伴う脆弱性」や「プロンプトインジェクション」といった技術的・構造的なAI脅威に対しては、管理層の理解が追いついていません。
近年はエンジニアに限らず、現場社員がAIを使って業務ツールやコードを簡易作成するケースが増加しています。管理層がこうした最新のAI脅威を把握しきれていない状況は、現場で発生する未許可のAIツール利用やセキュリティホールを見過ごし、組織全体の防衛力を低下させる要因となり得ます。
5:セキュリティリスク評価の実施状況
社内ルールの周知や管理層の理解と並び、組織の安全性を担保するうえで欠かせないのが定期的なリスク評価体制の構築です。本章では、企業におけるAIセキュリティリスク評価の実施状況を調査するとともに、現場でのAI利用頻度の違いが組織のリスク評価体制に与える影響について分析します。⚫︎過半数の管理層が、AIセキュリティリスク評価を「一度も実施したことがない」
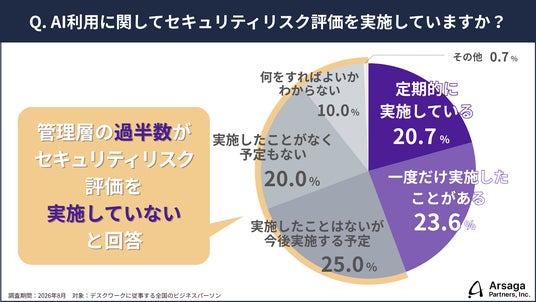
AI利用に関するセキュリティリスク評価の実施状況を経営層を含む管理層に調査したところ、「実施したことはないが、今後実施する予定がある(25.0%)」、「実施したことがなく、予定もない(20.0%)」、「何をすればよいかわからない(10.0%)」を合わせ、管理層の過半数(55.0%)が、自社でリスク評価を一度も行ったことがないと回答しました。一方で、リスク評価を実施済みと回答した管理層は、「定期的に実施している(20.7%)」と「一度だけ実施した(23.6%)」を合わせても44.3%にとどまっており、AIの普及速度に対してセキュリティ評価の実施が追いついていない現状が判明しました。
⚫︎生成AIを「日常的に使う層」でも、約6割がリスク評価を実施していない
さらに、業務でのAI活用頻度ごとにセキュリティリスク評価の実施状況について調査してみたところ、日常業務でAIを「ほぼ毎日」使うヘビーユーザー層では「定期的に実施(43.5%)」、「一度だけ実施(26.1%)」を合わせて約7割(69.6%)がすでにリスク評価を実施済みでした。それに対し、最も利用者の割合が多い「週に数日」使う日常利用層では、「今後実施する予定がある(28.6%)」、「予定もない(23.8%)」、「何をすればよいかわからない(6.3%)」を合わせて約6割(58.7%)がリスク評価を実施していないことが明らかになりました。
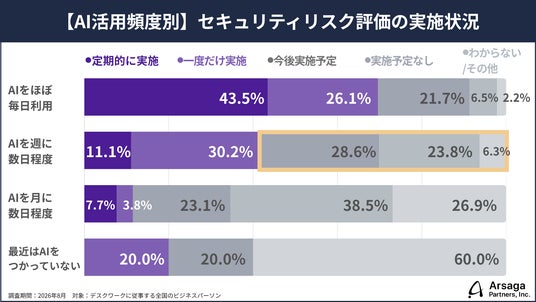
毎日生成AIを活用しているヘビーユーザー層ではリスク評価が進んでいる一方、現場主導で「週に数日」程度、日常的に使っている層ほど、セキュリティ評価の手が回っていない実態が浮き彫りとなりました。この「日常利用層」の対策遅れは、企業にとって最も警戒すべき「隠れたセキュリティの盲点」となりつつあります。
◾セキュリティコンサルタントからのコメント
アルサーガパートナーズ株式会社コンサルティング本部 シニアマネージャー
石黒 元洋
今回の調査では、社員の約6割が「どのAIツールが会社で許可されているか」を把握しておらず、日常的にAIを使う層でも約6割がリスク評価を実施していない実態が浮き彫りになりました。ルール周知やリスク評価が追いつかない中で、現場社員が独自の判断で個人アカウントを使ってしまう「シャドーAI」の温床となっている点が大きな懸念です。
特に現場では「学習機能をオフにしているから個人契約のAIでも安全」と捉えられがちですが、これは大きな誤解です。個人向けと法人向けでは契約内容やセキュリティ構造が根本的に異なります。個人任せの運用では企業側が利用実態や設定を把握・統制できず、SSO(シングルサインオン)非対応による乗っ取りや会話履歴からの情報流出リスクを排除できません。
さらに、学習オフの設定であっても、事業者側の不正検知等の目的でデータが一時保管される場合があり、保管先や期間を把握したコンプライアンス上のリスク評価が不可欠です。「3人に1人がリスクを意識していない」という調査結果が示す通り、社員の善意や注意だけに依存する運用には限界があります。企業は個人ツールの容認から脱却し、一括管理された法人ツールの配備と技術的なガバナンス統制をセットで進めることが急務と言えます。
◾調査結果まとめ
- 生成AIの業務活用は1年で2倍以上に。約7割の社員が日常業務で利用業務における生成AIの日常利用率は67.7%に達し、前年調査の29.3%から2倍以上となりました。AIが身近な日常業務ツールとして定着しつつあります。
- AI活用が進む裏で、3人に1人の社員がセキュリティリスクを意識していない
67.4%の社員はリスク意識を持っているものの、32.6%は「リスクを意識していない」ことが判明しました。ツールの手軽さから操作の心理的ハードルが下がり、無意識の過失や注意不足が生じやすい環境が存在していると考えられます。
- 約6割の社員が「どのAIツールが会社で許可されているか」を把握せず、シャドーAIリスクの懸念
会社が許可・管理しているAIツールについて、全体の59.8%が「把握していない/わからない」と回答しました。会社のルール周知が追いついておらず、未許可の外部AIサービスを独自に利用してしまうシャドーAI化の懸念が高まっています。
- 管理層の6割超が「バイブコーディングリスク」のAIセキュリティ脅威を未把握
ハルシネーションの認知が60.1%に達する一方で、コード生成に起因する「バイブコーディングリスク」をはじめとする最新の技術的脅威に対しては、62.0%が把握していない状況が明らかになりました。進化が速いAI領域において、現場主導の利用に伴う潜在リスクを社内だけで網羅的に把握・対策し続けることの難しさがうかがえます。
- 過半数の管理層がAIセキュリティのリスク評価を「未対応」
AIセキュリティリスク評価を一度も実施したことがない管理層は55.0%にのぼります。特に、現場でAIを日常的に利用する方々の58.7%がリスク評価未対応であり、今後の課題が浮き彫りになりました。
◾今後の展望
今回の調査では、AIの活用が進む一方で、社内ルールの浸透や現場でのリスク評価といった「安全に使いこなすための環境整備」が追いついていない実態が明らかになりました。生成AIの活用が進むなかで、リスクを回避し、安全に成果を出すためには、社員一人ひとりの意識向上に加え、実効性のある組織としての安全な運用体制構築も不可欠です。アルサーガパートナーズは、データプライバシー・セキュリティ管理の世界的プラットフォームである「OneTrust」のAIガバナンス機能を日本で初導入(*4)した認定パートナーとして、ガイドライン策定や世界初の包括的なAI規制である「EU AI Act」等の海外法規制への対応、さらにはゼロトラスト推進までワンストップで提供しています。「攻めの活用」と「守りのガバナンス」を両立し、お客様と同じ目線で走る伴走型支援を推進してまいります。
*4 OneTrustのAIガバナンス機能が日本国内の企業に初めて導入された事例であることを指します。
社内ガイドラインの策定やリスク評価の手順など、AIセキュリティ・ガバナンスに関するご相談は随時承っておりますので、まずはお気軽にお問い合わせください。
お問い合わせ
 アルサーガパートナーズ株式会社
アルサーガパートナーズは、東京・渋谷に本社を置く総合DXファームです。コンサルティングからシステム開発、保守・運用まで、DXに必要な機能を自社内で一貫して提供し、業界・業種を問わず企業のDX推進を支援しています。
国内でのIT人材育成と技術力の内製化にこだわり、九州をはじめとする国内拠点を拡大しながら、日本全国における優秀なIT人材の活躍の場を広げています。
本社 :東京都渋谷区桜丘町3番2号 渋谷サクラステージSAKURAタワー5階
熊本支社
新市街オフィス:熊本県熊本市中央区新市街8番7 TERRACE87ビル2階
平成オフィス :熊本県熊本市南区江越2丁目24-1
福岡支社 :福岡県福岡市中央区天神一丁目10番20号 天神ビジネスセンター7階
鹿児島オフィス:鹿児島県鹿児島市武1丁目2-10 JR鹿児島中央ビル710・711
代表者 :代表取締役CEO兼CTO 小俣泰明
設立日 :2016年1月
資本金 :14億3,470万円(資本準備金等を含む)
従業員数 :399名(2026年10月末時点)
事業内容 :ワンストップDXソリューション事業
HP :https://www.arsaga.jp
企業プレスリリース詳細へ
PR TIMESトップへ
関連記事